
Unternehmen stehen heute vor einer Vielzahl regulatorischer Anforderungen. Datenschutz, Informationssicherheit, der AI Act, NIS2 oder neue digitale Technologien bringen jeweils eigene Fragestellungen mit sich. Jede einzelne davon ist berechtigt. Gleichzeitig entsteht mit jeder neuen Anforderung ein weiteres Projekt, eine weitere Dokumentation oder ein weiterer Prozess. Für Unternehmen bedeutet das vor allem eines: Mit jeder neuen Anforderung wächst die Komplexität.
Die eigentliche Herausforderung besteht deshalb längst nicht mehr darin, einzelne Vorgaben zu erfüllen. Die Herausforderung besteht darin, den Überblick zu behalten und daraus eine Organisation zu entwickeln, die dauerhaft funktioniert, damit auch in Zukunft neue Anforderungen einfach erfüllt werden können.
Genau dabei begleiten wir Unternehmen.
Datenschutz wird häufig separat organisiert, Informationssicherheit entwickelt eigene Prozesse und mit dem AI Act kommen weitere Anforderungen hinzu. Für jedes Thema werden Dokumentationen aufgebaut, Risiken bewertet und Verantwortlichkeiten definiert.
Das ist zunächst nachvollziehbar. In der Praxis betrifft eine neue Software, ein Cloud-Dienst oder eine KI-Anwendung jedoch selten nur eines dieser Themen. Trotzdem werden dieselben Informationen häufig mehrfach erfasst, ähnliche Risiken getrennt bewertet und Entscheidungen unabhängig voneinander getroffen. Mit jeder zusätzlichen Anforderung wächst dadurch nicht nur der Aufwand, sondern auch die Komplexität innerhalb der Organisation.
Unserer Erfahrung nach liegt das Problem deshalb nicht in den gesetzlichen Anforderungen selbst, sondern darin, dass sie häufig isoliert betrachtet werden.
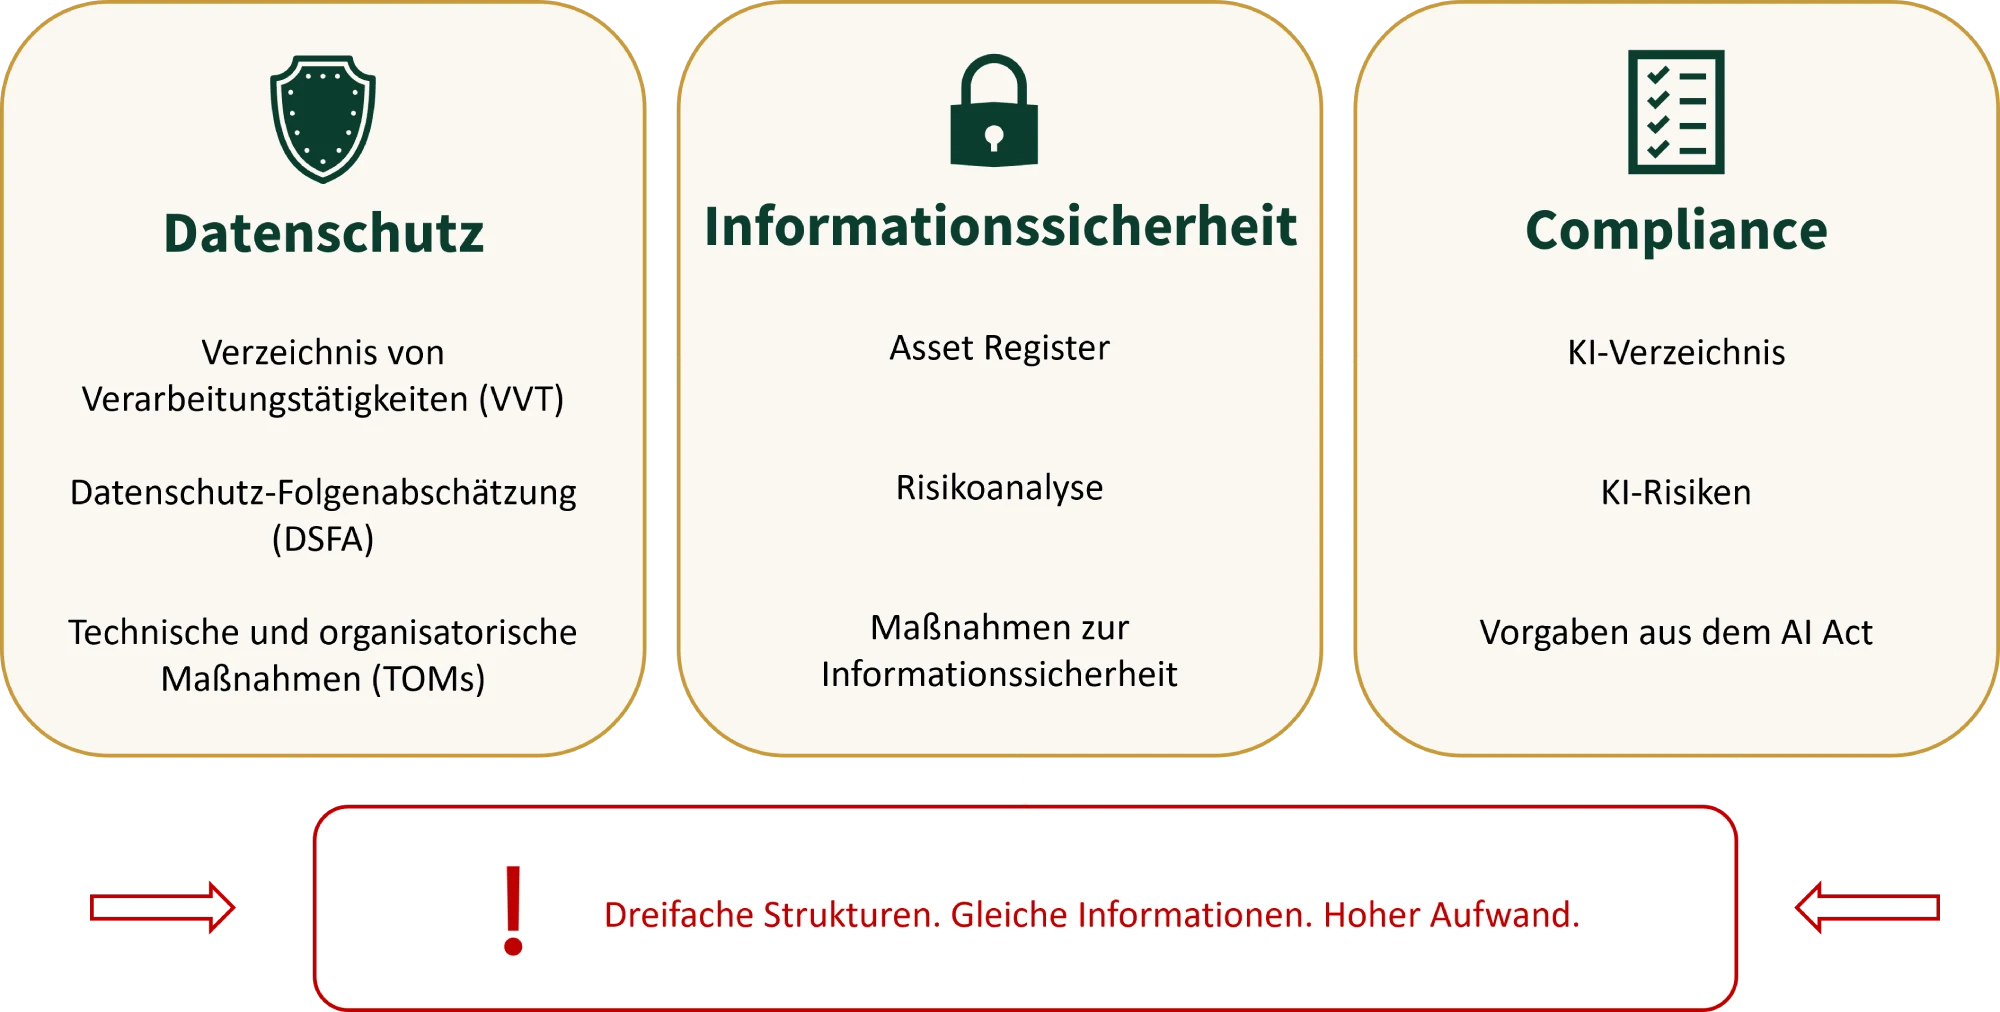
Viele Beratungen begleiten Unternehmen in einem einzelnen Fachgebiet. Sie beraten zum Datenschutz, unterstützen beim Aufbau eines ISMS oder begleiten die Umsetzung des AI Act. Diese Leistungen sind wichtig, in der Praxis greifen sie jedoch fast immer ineinander.
Wir unterstützen Unternehmensleitungen dabei, regulatorische Komplexität in eine Struktur zu übersetzen, die dauerhaft funktioniert. Unser Unterschied liegt nicht darin, welche Themen wir beraten. Sondern darin, wie wir sie zusammenführen. Dabei betrachten wir Datenschutz, Informationssicherheit und KI nicht als voneinander getrennte Fachthemen, sondern als Bestandteile einer gemeinsamen Unternehmenssteuerung.
Wir steigen nicht mit einer Checkliste oder einer Norm ein, sondern wir beginnen mit Ihrer Organisation. Gemeinsam betrachten wir, welche Prozesse bereits bestehen, welche Verantwortlichkeiten vorhanden sind und an welchen Stellen sich Datenschutz, Informationssicherheit und KI bereits heute überschneiden. Denn genau dort entstehen die größten Potenziale.
Unser Ziel ist nicht, für jedes Thema eine weitere Lösung zu schaffen oder drei einzelne Managementsysteme aufzubauen. Unser Ziel ist es, bestehende Strukturen sinnvoll weiterzuentwickeln und regulatorische Anforderungen so zu integrieren, dass sie Ihr Unternehmen unterstützen, statt zusätzliche Komplexität zu schaffen.
Wir betrachten Datenschutz, Informationssicherheit und KI-Governance nicht als drei getrennte Projekte. Sie betreffen dieselben Geschäftsprozesse und Systeme und sind am Ende alle Aufgabe derselben Unternehmensleitung. Deshalb entwickeln wir keine voneinander getrennten Managementsysteme, sondern schaffen Verbindungen zwischen den Themen und nutzen dort Synergien, wo sie im Unternehmensalltag einen echten Mehrwert bieten. So entsteht aus vielen einzelnen Anforderungen eine integrierte Governance, die Transparenz schafft, langfristig steuerbar bleibt, Haftungsrisiken reduziert und die Entscheidungsfähigkeit stärkt.
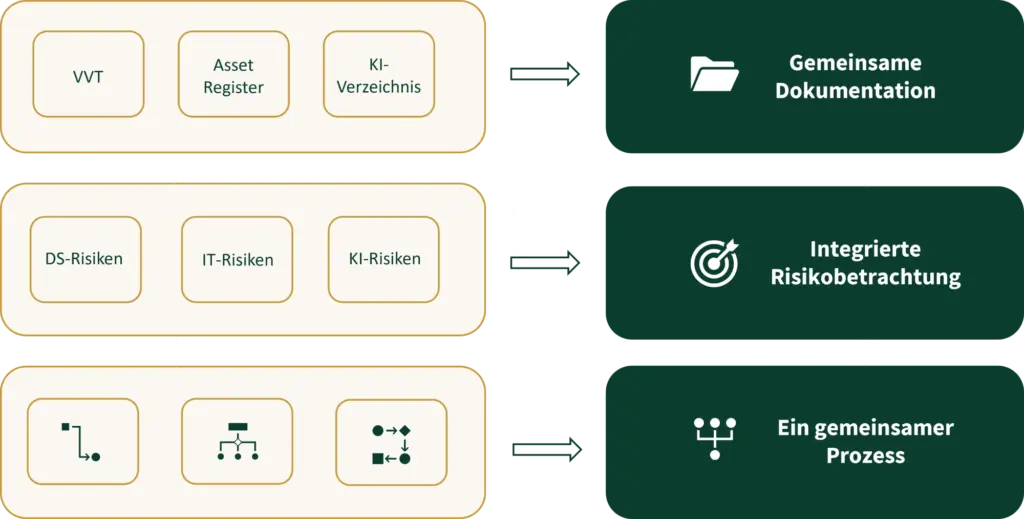
Der Unterschied zeigt sich nicht in einzelnen Dokumenten, sondern in der täglichen Zusammenarbeit. Unternehmen können neue gesetzliche, regulatorische oder kundenseitige Anforderungen schneller einordnen und umsetzen, weil bestehende Strukturen bereits vorhanden sind. So müssen relevante Informationen nicht an mehreren Stellen gepflegt werden und wichtige Entscheidungen können auf einer gemeinsamen Grundlage getroffen werden, statt verschiedene Fachbereiche nacheinander einzubeziehen. Dadurch entsteht mehr Übersicht und weniger Doppelarbeit, und insgesamt eine Unternehmensorganisation, die auch zukünftige Anforderungen besser aufnehmen kann.
Unsere Kunden suchen in den seltensten Fällen jemanden, der ihnen lediglich einzelne Vorschriften erklärt. Sie suchen einen Ansprechpartner, die Zusammenhänger erkennt, Risiken verständlich einordnet und gemeinsam mit ihnen Lösungen entwickelt, die zum Unternehmen passen.
Deshalb arbeiten wir eng mit Entscheidern zusammen: Geschäftsführungen, Unternehmensleitungen und Verantwortlichen. Wir arbeiten mit Unternehmen, die Compliance-Themen ernst nehmen, zukunftsorientiert denken und in ihnen nicht nur eine lästige Pflicht, sondern auch Entwicklungspotenzial für das eigene Unternehmen sehen.
Dabei verstehen wir uns als Sparringspartner auf Augenhöhe. Nicht als externe Prüfer, sondern als Begleiter bei strategischen Entscheidungen rund um Datenschutz, Informationssicherheit, KI und Compliance.
Für Geschäftsführungen und Entscheider
Auf Augenhöhe mit Verständnis für Ihr Geschäft
Mit Blick auf das Ganze und nicht nur auf einzelne Vorgaben
Lassen Sie uns über Ihre Organisation sprechen.
Wenn Sie Datenschutz, Informationssicherheit und KI nicht länger als einzelne Projekte betrachten möchten, sondern eine Struktur schaffen wollen, die langfristig funktioniert, begleiten wir Sie gerne dabei.